产品 概述
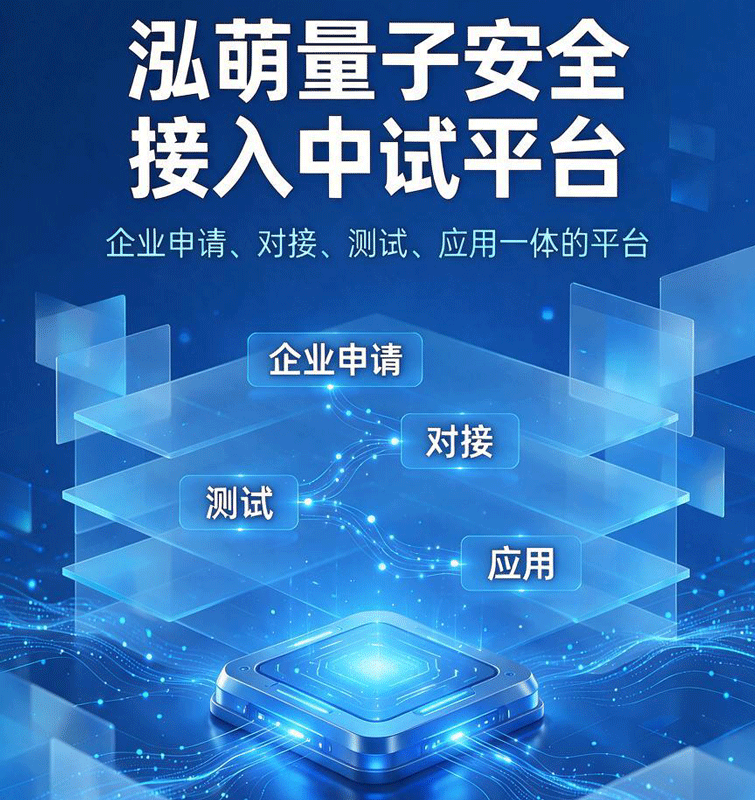
泓萌量子安全接入中试平台(Hongmeng Quantum Security Service Platform)是一款面向企业应用的泓萌量子安全接入中试平台。它将不同厂商、不同形态的量子密码基础设施(QKD 量子密钥网络、量子城域网、各类密码服务 KMS 等)进行统一抽象与封装,对外提供标准化、一致化的量子安全服务接口,让企业应用无需理解底层 KMS 的差异,即可快速获得量子密钥分发(QKD)、量子加解密、密钥全生命周期管理等能力。
设计理念:一次接入、处处可用
统一鉴权、统一接口、统一密钥管理,避免厂商绑定
零硬件中心式接入、边缘硬件便捷接入、Portal 统一开通
Portal 创建应用 → 获取 AK/SK → 集成 SDK,几行代码即获量子安全能力
行业背景与 市场机遇
量子计算对经典公钥密码体系构成现实威胁,传统加密体系亟需升级。以量子密钥分发(QKD)和后量子密码(PQC)为代表的量子安全技术,正在从实验室走向大规模商用。
基础设施:国家层面持续建设量子通信基础设施,全国已在 40+ 重点城市布局量子城域网,量子密钥网络规模全球领先。
技术演进:头部厂商已发布融合 QKD 与 PQC 的分布式密码体系,具备端到端抗量子计算的密钥分发与全生命周期管理能力。
商业模式:行业正从「设备售卖」转向「能力订阅(QaaS)」,量子安全进入普惠化、服务化阶段。
政策合规:《密码法》《商用密码管理条例》及商用密码应用安全性评估(密评)要求,推动高安全等级行业采用自主可控的密码创新技术。
企业侧核心痛点
| 痛点 | 现状 |
|---|---|
| 认知门槛高 | 量子通信专业性强,开发者普遍误以为接入流程复杂、技术难度大 |
| 改造成本高 | 业务系统形态多样,缺乏统一标准,定制开发周期长、成本不可控 |
| 硬件重资产 | 传统量子安全依赖专用硬件(量子 Ukey、密码机等),部署重、扩容慢 |
| 厂商锁定 | 不同 KMS 接入方式各异,绑定单一厂商,扩展与替换成本高 |
产品 架构
平台采用「应用层 — 统一服务层 — 基础设施层」三层架构,向下兼容异构量子密码设施,向上提供统一开放接口。
向下:通过适配层对接不同厂商的量子安全 KMS,屏蔽协议、介质与部署差异;向上:统一 SDK 与 API,应用一次集成、长期复用,不随底层 KMS 变动而改动。
核心 能力
基于 QKD 网络的密钥实时协商、分发与充注,支持会话密钥、组密钥、混淆密钥等多种类型。
基于量子密钥的对称加解密运算(ECB/CBC 模式与 PKCS7 填充),实现数据「看不见、解不开」。
密钥的创建、查询、销毁、轮换与统一监管,密钥状态可视、可管、可审计。
基于量子密钥生成与校验用户身份认证数据(MAC),精准确认「你是你」。
兼容量子 Ukey、软模块、密码机、密码卡、SIM 卡、TF 卡、物联网模组等多种安全介质(按需选配)。
应用创建、AK/SK 发放、密钥监管、用量计量与统计分析,一站式自助开通。
三种 接入模式
业务系统通过 SDK 直连平台云端量子安全服务,由平台从底层量子密钥网络 / KMS 按需取密钥,无需部署任何专用硬件。
适合:云端应用、快速试点、多分支统一接入。
特点:零硬件投入、上线快、统一管控。
在用户侧部署量子安全硬件(量子 Ukey、服务器密码机、密码卡等),SDK 就近调用本地介质完成密钥与密码运算。
适合:高带宽、低时延、本地化部署与强合规场景。
特点:密钥在本地介质内计算,兼顾性能与安全。
无论选择何种接入形态,统一通过 Portal 完成:创建应用(APP)→ 获取 AK/SK → 集成 SDK → 上线使用。全程无需接触量子原理。
适合:所有场景的统一管理入口。
特点:屏蔽底层复杂流程,全程自助。
灵活组合:中心云上取密钥 + 边缘本地计算 + Portal 统一开通,覆盖云、边、端全场景。
快速 接入流程
在 Portal 注册企业/机构账号
创建业务应用(APP)
获取 AK/SK 应用接入授权
下载 SDK 集成至业务系统,测试上线
平均接入周期:数天至两周级,无需大规模硬件投资与专业量子团队。
SDK 平台支持:Linux / Windows(可扩展 Android / iOS / macOS / 信创系统)。
文档支持:全程标准文档 + 示例代码,降低集成门槛。
核心 优势
- 01屏蔽复杂性,一次接入处处可用
一套统一接口封装异构 KMS,应用无需感知底层差异,避免厂商锁定。
- 02零硬件起步,快速验证
中心式接入无需专用硬件,两周级上线,先试点后规模化。
- 03云边端一体,按需组合
三种接入模式灵活组合,覆盖云端、边缘、本地全场景。
- 04量子物理安全 + 商用密码合规
密钥由 QKD 物理层保障分发安全,满足商用密码应用安全性评估(密评)等合规要求。
- 05密钥全生命周期可监管
密钥申请、使用、销毁全程可视可审计,满足监管与审计要求。
- 06开放生态,长期演进
标准化 AK/SK 与 SDK,天然支持向 PQC(后量子密码)等新一代密码体系的平滑演进。
典型应用 场景
跨部门数据共享、移动执法、协同办公,保障敏感信息「零泄露」
灾备清算、跨境结算、专线加密,构建高安全等级金融链路
电网调度、配网监控、现场巡检、物联采集数据加密
远程会诊、电子病历共享、跨域信息互联,守护医患隐私
产线控制、远程运维、工业数据上云、自动驾驶数据交互
云上数据加密、量子安全专线,满足高带宽低时延场景
产品形态与 规格
编程语言:C(后续可扩展多语言)
支持平台:Linux、Windows(可扩展 Android / iOS / macOS / HarmonyOS / 信创系统)
接口类别:登录认证、密钥获取(会话 / 组密钥)、密码运算(加解密 / 混淆密钥)、身份认证、信息获取
量子 Ukey
软模块 · 服务器密码机
密码卡 · SIM 卡 · TF 卡
安全芯片 · 物联网模组
算法:对称加解密
模式:ECB / CBC
填充:PKCS7
特性:一次一密信源加密
合规与 安全
- 遵循《中华人民共和国密码法》《商用密码管理条例》等相关法规要求
- 支持商用密码应用安全性评估(密评)对高安全等级业务的要求
- 密钥基于 QKD 量子物理层保障,分发过程可感知窃听、不可被复制
- 平台统一实施访问控制、密钥加密存储、操作审计,保障密钥安全与可监管

发表评论 取消回复